许多企业把业务核心从总部搬到边缘部署:边缘计算、智能网关、远程办公终端、物联网设备接入点,形成一个看似高效却易被忽视的“接口网格”。一旦某一个边线点被认错身份、被攻击者利用,便可能成为“穿透口”,让威胁从一个点扩散到同一域名、同一服务、甚至同一跨境网络中的多点。
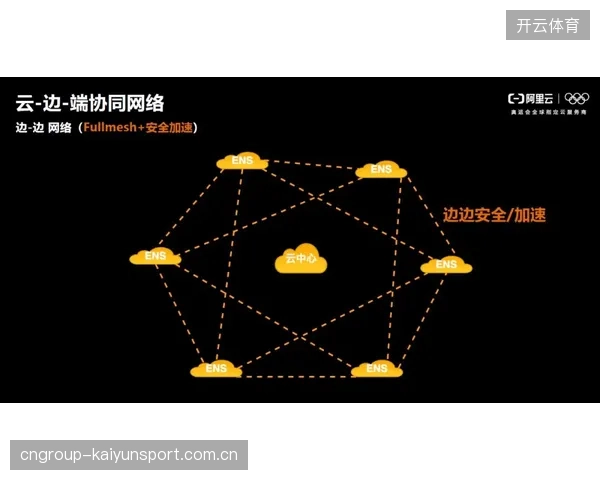
于是,所谓的“大面积威胁”,往往不是一次性爆发的黑客行动,而是由一系列看似微不足道的入口逐步叠加、穿透到核心系统的一条隐形通道。
从攻击者的视角,边线是高效率、成本可控的入口。边缘设备往往分布广、维护不一致、固件版本和默认口令等安全习惯的差异,使得攻击者只需利用一个薄弱环节,就能进入局域网。进入边线后,横向移动、数据外泄、篡改行为、甚至僵尸网络控制等动作可以以极低能耗在多个节点上进行,导致“看得见的威胁”与“看不见的数据流”同时存在。
对于企业来说,问题在于“边线冲击”并非局部事件,而是对供应链、会议系统、金融交易、客户数据的系统性威胁。法兰克福的边线因此成为一个放大镜:你可以看到每一个端点的脆弱,但你看到的不止是一个端点,更是整个数据传输网络的健康度。
在这种背景下,传统的安全策略往往集中在堡垒防御、核心数据中心的纵向防护,忽视了边缘的动态风险。企业可能已经部署防火墙、VPN、端点保护,但当分布在全球的边缘设备没有统一的安全基线、没有集中化的可视化和联动响应能力时,零散的防护只能在爆发时多花力气处理后果。
于是,风险并非来自某一个具体漏洞,而是由“边线切入”的策略性组合所致:一个看似普通的端点,仅要具备对外暴露的服务、对外开放的端口,便可能被利用成为全网的传送带。
这也是本文想传达的核心——边线防护不是一个单点产品,而是一种整合、可观测、可自动化的防御理念。真正的防线应从边缘开始,向内延伸到数据中心与云端,形成一个可视、可控、可响应的防护闭环。
企业往往面临以下四个核心痛点:日志碎片化、边缘设备多样性、数据跨域合规压力、以及响应时延。若要真正阻断威胁扩散,必须建立一条端到端、可观测、可自动化的防线:从边缘设备到数据中心再到云端,形成一个统一的态势感知与联动响应体系。只有把边缘的安全纳入常态化治理,才有可能在第一时间发现异常、在最短时间内处置,并把潜在的影响降到最低。
这也是软文的基调:在边缘网络的高密度场景中,单点防护无法覆盖所有风险。企业需要一个贯穿端到端、与现有流程深度整合的防御理念与工具组合,才能真正把“边线切入”变成可控的威胁管理。
通过将边缘设备、网关、数据中心及云端的日志、告警与策略整合,企业可以实现“看得到、读得到、管得到、动得了”的全链路安全管理。与此合规性要求正在加速推动企业在边缘部署的可控性与可追溯性。统一的日志存储、证据链生成、以及自动化合规报告,将成为企业应对监管开云官网审计的重要工具。
在实践层面,全面防御需要具备以下要点:第一,态势感知要覆盖边缘与云端,形成全域的可视化态势图;第二,防御需要从“边缘接入”向“边缘治理”延展,通过零信任、设备身份与最小权限原则实现动态授权;第三,响应必须自动化、联动化,利用编排与SOAR能力迅速隔离、阻断异常流量并保留证据;第四,数据治理与合规需要贯穿日志、审计与数据本地化等环节,确保跨域数据交换符合规范。
只有把感知、治理、响应三者一体化,才能把边缘防护从“被动防守”升级为“主动防线”。
第二阶段,接入威胁情报并引入实时检测,结合行为分析对异常流量、异常会话进行快速识别。第三阶段,完善自动化响应与安全编排,在检测到异常时自动触发隔离、封堵、证据采集等动作,确保业务连续性。第四阶段,开展全链路合规与审计,建立可追溯的事件链路,完善跨域数据治理能力。
通过这样的渐进式落地,企业能在不打乱业务的前提下,逐步把边缘风险纳入统一治理框架。
在具体产品层面,我们倾向于介绍一种以边缘为核心的防护平台:EdgeGuard。它不仅是一个防护工具,更是一个集态势感知、边缘治理、响应自动化于一体的解决方案。EdgeGuard的核心能力包括:实时态势感知与威胁情报聚合、边缘设备的轻量化代理与网关部署、零信任访问与动态授权、跨域日志统一收集与关联分析、自动化应急响应与编排、以及合规与取证的完整闭环。
通过一个统一的控制台,企业可以看到不同边缘节点的健康状况、流量流向、异常行为以及策略执行的落地情况。EdgeGuard的落地并非“全场景一次性上线”,而是通过分阶段的试点、扩网和演练,逐步将边缘的安全治理能力提升到一个可持续、可扩展的水平。
落地策略还包括与现有SOC/SIEM/SOAR体系的深度整合,确保新旧系统之间的数据、告警与处置能够无缝对接;提供可模板化的应急演练与自适应规则库,使安全团队能够在不同场景下快速响应。更重要的是,EdgeGuard强调的是学习与进化:通过持续的威胁情报订阅、行为基线更新和演练反馈,平台的检测能力、响应策略和治理流程会逐步变得更聪明、更高效。
最终,目标是把“法兰克福边线切入造成的大面积威胁”转化为一个可控、可预测、可演练的安全范式。通过端到端的态势感知、统一的治理框架和自动化的响应能力,企业能够在边缘密集的场景中构建稳定的防线,降低威胁扩散的概率,并将潜在损失降到最低。若你准备好开启边缘防护的新纪元,EdgeGuard可以成为你落地的起点。
愿景是清晰的:让边缘不再是脆弱的入口,而是企业安全治理中的信任节点。